零基础入门网络安全渗透技术到项目实战课程视频教程下载。2018年7月最新录制Web渗透教程,课程包括网络安全概述,从基本原理开始讲起,掌握渗透技能与思路,漏洞检测与漏洞利用。本渗透教程适合网络安全爱好者或准备进入网络安全行业相关人员。
课程目录
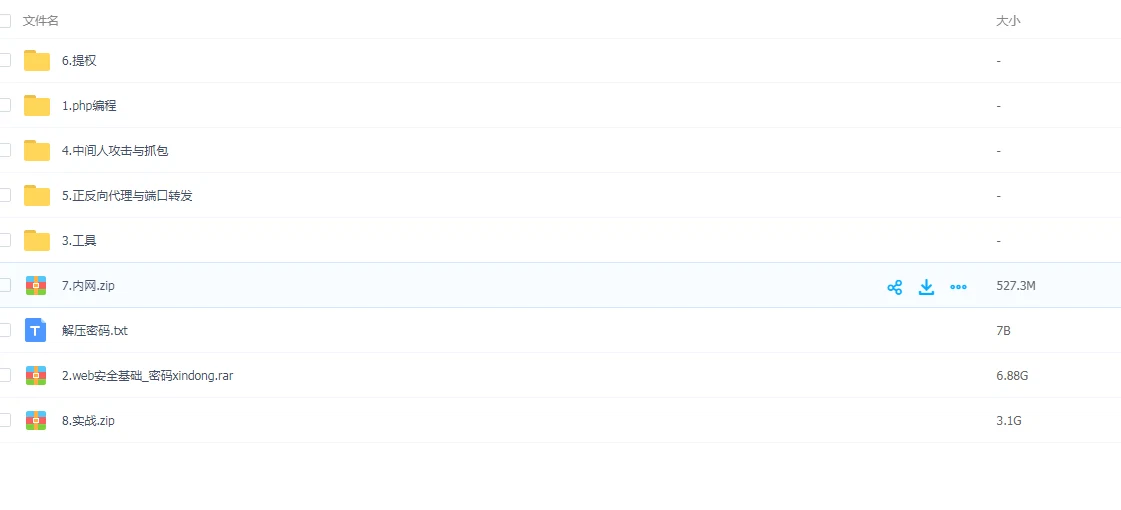
├─1.php编程
│ 1.讲师介绍+http协议+挖掘BUG.mp4
│ 2.搭建apache+php+mysql.mp4
│ 3.搭建域名.mp4
│ 4.PHP变量+变量的引用.mp4
│ 5.数据类型+字符串函数+常量+运算符+if判断+switch+while.mp4
│ 6.补上昨天运算符与优先级.mp4
│ 7.for循环.mp4
│ 8.函数.mp4
│ 9.return+引用函数.mp4
│ 10.数组.mp4
│ 11.时间戳+系统变量+文件操作.mp4
│ 12.GET跟POST请求.mp4
│ 13.三元运算符.mp4
│ 14.mysql数据库文件类型+创建数据库+创建表+字段.mp4
│ 15.文件包含上.mp4
│ 16.文件包含下.mp4
│ 17.MYSQL所有操作.mp4
│ 18.PHP操作数据库.mp4
│ 19.补上数据类型,自增型,搜索关键字,分页.mp4
│ 20.面向对象.mp4
│ 21.session与cookie的原理.mp4
│ 22.定义cookie+cookie跨域.mp4
│ 23.文件上传.mp4
│ 24.可变变量.mp4
│ PHP编程.docx
│ 编程.pptx
|
│——2.web安全基础.rar (6.88G)
│
├─3.工具
│ ├─1.burp
│ │ 100.burp介绍.mp4
│ │ 101.burp的安装.mp4
│ │ 102.burp基本设置proxy模块.mp4
│ │ 103.Repeater模块.mp4
│ │ 104.Scanner模块.mp4
│ │ 105.Spider模块.mp4
│ │ 106.target模块.mp4
│ │ 107.爬虫+扫描漏洞.mp4
│ │ 108.intruder上.mp4
│ │ 109.intruder中.mp4
│ │ 110.Intruder下.mp4
│ │ 111.延时.mp4
│ │ 112.Comparer+Decoder模块.mp4
│ │ burp使用.pptx
│ │
│ ├─10.msf
│ │ 152.msf介绍.mp4
│ │ 153.msf下载安装与更新.mp4
│ │ 154.MSF之postgresql数据库介绍.mp4
│ │ 155.MSF模块讲解.mp4
│ │ 156.msf常用命令.mp4
│ │ 157.MSF_exploits模块使用.mp4
│ │ 158.MSF_payload的选择.mp4
│ │ 159.学员提问.mp4
│ │ 160.肉鸡操作.mp4
│ │ 161.auxiliary模块使用.mp4
│ │ 162.msf_生成木马.mp4
│ │ 163.MSF提权.mp4
│ │ msf.pptx
│ │
│ ├─2.AppScan
│ │ 113.AppScan介绍.mp4
│ │ 114.AppScan的安装.mp4
│ │ 115.AppScan使用大全.mp4
│ │ 116.爬虫.mp4
│ │ AppScan使用.pptx
│ │
│ ├─3.wvs
│ │ 117.什么是WVS.mp4
│ │ 118.wvs安装.mp4
│ │ 119.wvs使用.mp4
│ │ wvs使用.pptx
│ │
│ ├─4.sqlmap
│ │ 120.sqlmap的介绍.mp4
│ │ 120.txt
│ │ 121.环境安装.mp4
│ │ 122.GET注入.mp4
│ │ 123.level检测级别的讲解.mp4
│ │ 124.post注入.mp4
│ │ 125.cookie注入.mp4
│ │ 125.属性头注入.mp4
│ │ 126.优先级的讲解.mp4
│ │ 127.执行命令.mp4
│ │ 128.数据包注入.mp4
│ │ 129.注入的选择.mp4
│ │ 130.代理.mp4
│ │ 131.常用参数.mp4
│ │ 132.tamper加载脚本.mp4
│ │ 133.tamper自定义脚本.mp4
│ │ 134.sqlmap-dns查询.mp4
│ │ 135.常用参数2.mp4
│ │ sqlmap.pptx
│ │
│ ├─5.中国菜刀
│ │ 136.菜刀高级讲解.mp4
│ │
│ ├─6.目录爆破
│ │ 137.目录爆破理解.mp4
│ │ 138.目录爆破.mp4
│ │
│ ├─7.nmap
│ │ 139.nmap介绍+安装.mp4
│ │ 140.nmap更新.mp4
│ │ 141.nmap基本参数.mp4
│ │ 142.ip扫描的规则.mp4
│ │ 143.nmap防火墙.mp4
│ │ 144.nmap脚本.mp4
│ │ nmap.pptx
│ │
│ ├─8.nessus
│ │ 145.nessus介绍.mp4
│ │ 146.nessus下载与更新.mp4
│ │ 147.基本使用1.mp4
│ │ 148.nessus基本使用2.mp4
│ │
│ └─9.Hydra
│ 149.hydra介绍.mp4
│ 150.Hydra安装.mp4
│ 151.Hydra使用.mp4
│
├─4.中间人攻击与抓包
│ 164.arp原理.mp4
│ 165.wireshark简单介绍与使用.mp4
│ 166.Bettercap介绍.mp4
│ 167.Bettercap安装.mp4
│ 168.Bettercap基本命令.mp4
│ 169.嗅探.mp4
│ 170.中间人攻击之注入JS.mp4
│ 171.加载脚本.mp4
│ 172.dns劫持.mp4
│ 173.https嗅探.mp4
│ 174.cain+NetFuke使用.mp4
│ 175.提醒各大的大佬.mp4
│ 中间人攻击.pptx
│
├─5.正反向代理与端口转发
│ 176.正反向代理理解.mp4
│ 177.正想代理搭建.mp4
│ 178.反向代理搭建.mp4
│ 179.windows_nc反弹.mp4
│ 180.linux_nc安装与反弹.mp4
│ 181.老工具的LCX.mp4
│ 正反向代理与端口转发.pptx
│
├─6.提权
│ 182.服务器安全配置.mp4
│ 183.windows第三方提权1.mp4
│ 184.windows第三方提权2.mp4
│ 185.windows第三方提权3.mp4
│ 186.Windows第三方提权4.mp4
│ 187.Windows系统提权.mp4
│ 188.Linux提权与第三方.mp4
│ 提权.pptx
│
├─7.内网.zip (527MB)
│
│
└─8.实战.zip (3.1GB)